Num contexto em que as organizações dependem cada vez mais da tecnologia, a gestão de risco deixou de ser uma função técnica isolada para se tornar um pilar estratégico da resiliência organizacional. Entre a pressão regulatória e a crescente sofisticação das ameaças digitais, gerir riscos de forma estruturada é essencial para garantir a continuidade das operações.
Panorama
Com a digitalização acelerada, os sistemas de informação tornaram-se mais complexos e mais interdependentes. Esta realidade expõe as empresas a riscos mais difíceis de prever e de controlar, o que reforça a necessidade de uma abordagem proativa.
Frameworks como a ISO/IEC 27001 e o NIST Cybersecurity Framework (CSF) servem de guia para identificar, avaliar, mitigar e monitorizar riscos desde as fases iniciais do desenvolvimento e da operação dos sistemas.
Quais são os riscos mais comuns em projetos de software e integração?
- Riscos técnicos: erros de integração, APIs instáveis, dependências por testar, falhas nos ambientes.
- Riscos de equipa: perda de conhecimento, mudança de recursos, comunicação deficiente.
- Riscos operacionais: implementações mal planeadas, testes incompletos, ausência de procedimentos de reversão.
- Riscos externos: indisponibilidade de serviços de terceiros, questões de licenciamento, componentes open source vulneráveis.
Como abordar a gestão de risco em TI
Uma abordagem prática passa por adotar frameworks como o NIST CSF (National Institute of Standards and Technology – Cybersecurity Framework), uma das ferramentas mais usadas para estruturar a gestão de risco em ambientes tecnológicos.
Criado originalmente para infraestruturas críticas, o NIST CSF é hoje amplamente adotado em empresas de software, serviços cloud, telecomunicações e ambientes de integração de sistemas, graças à sua modularidade, flexibilidade e aplicabilidade a qualquer tipo de organização.
O framework divide-se em cinco funções centrais:
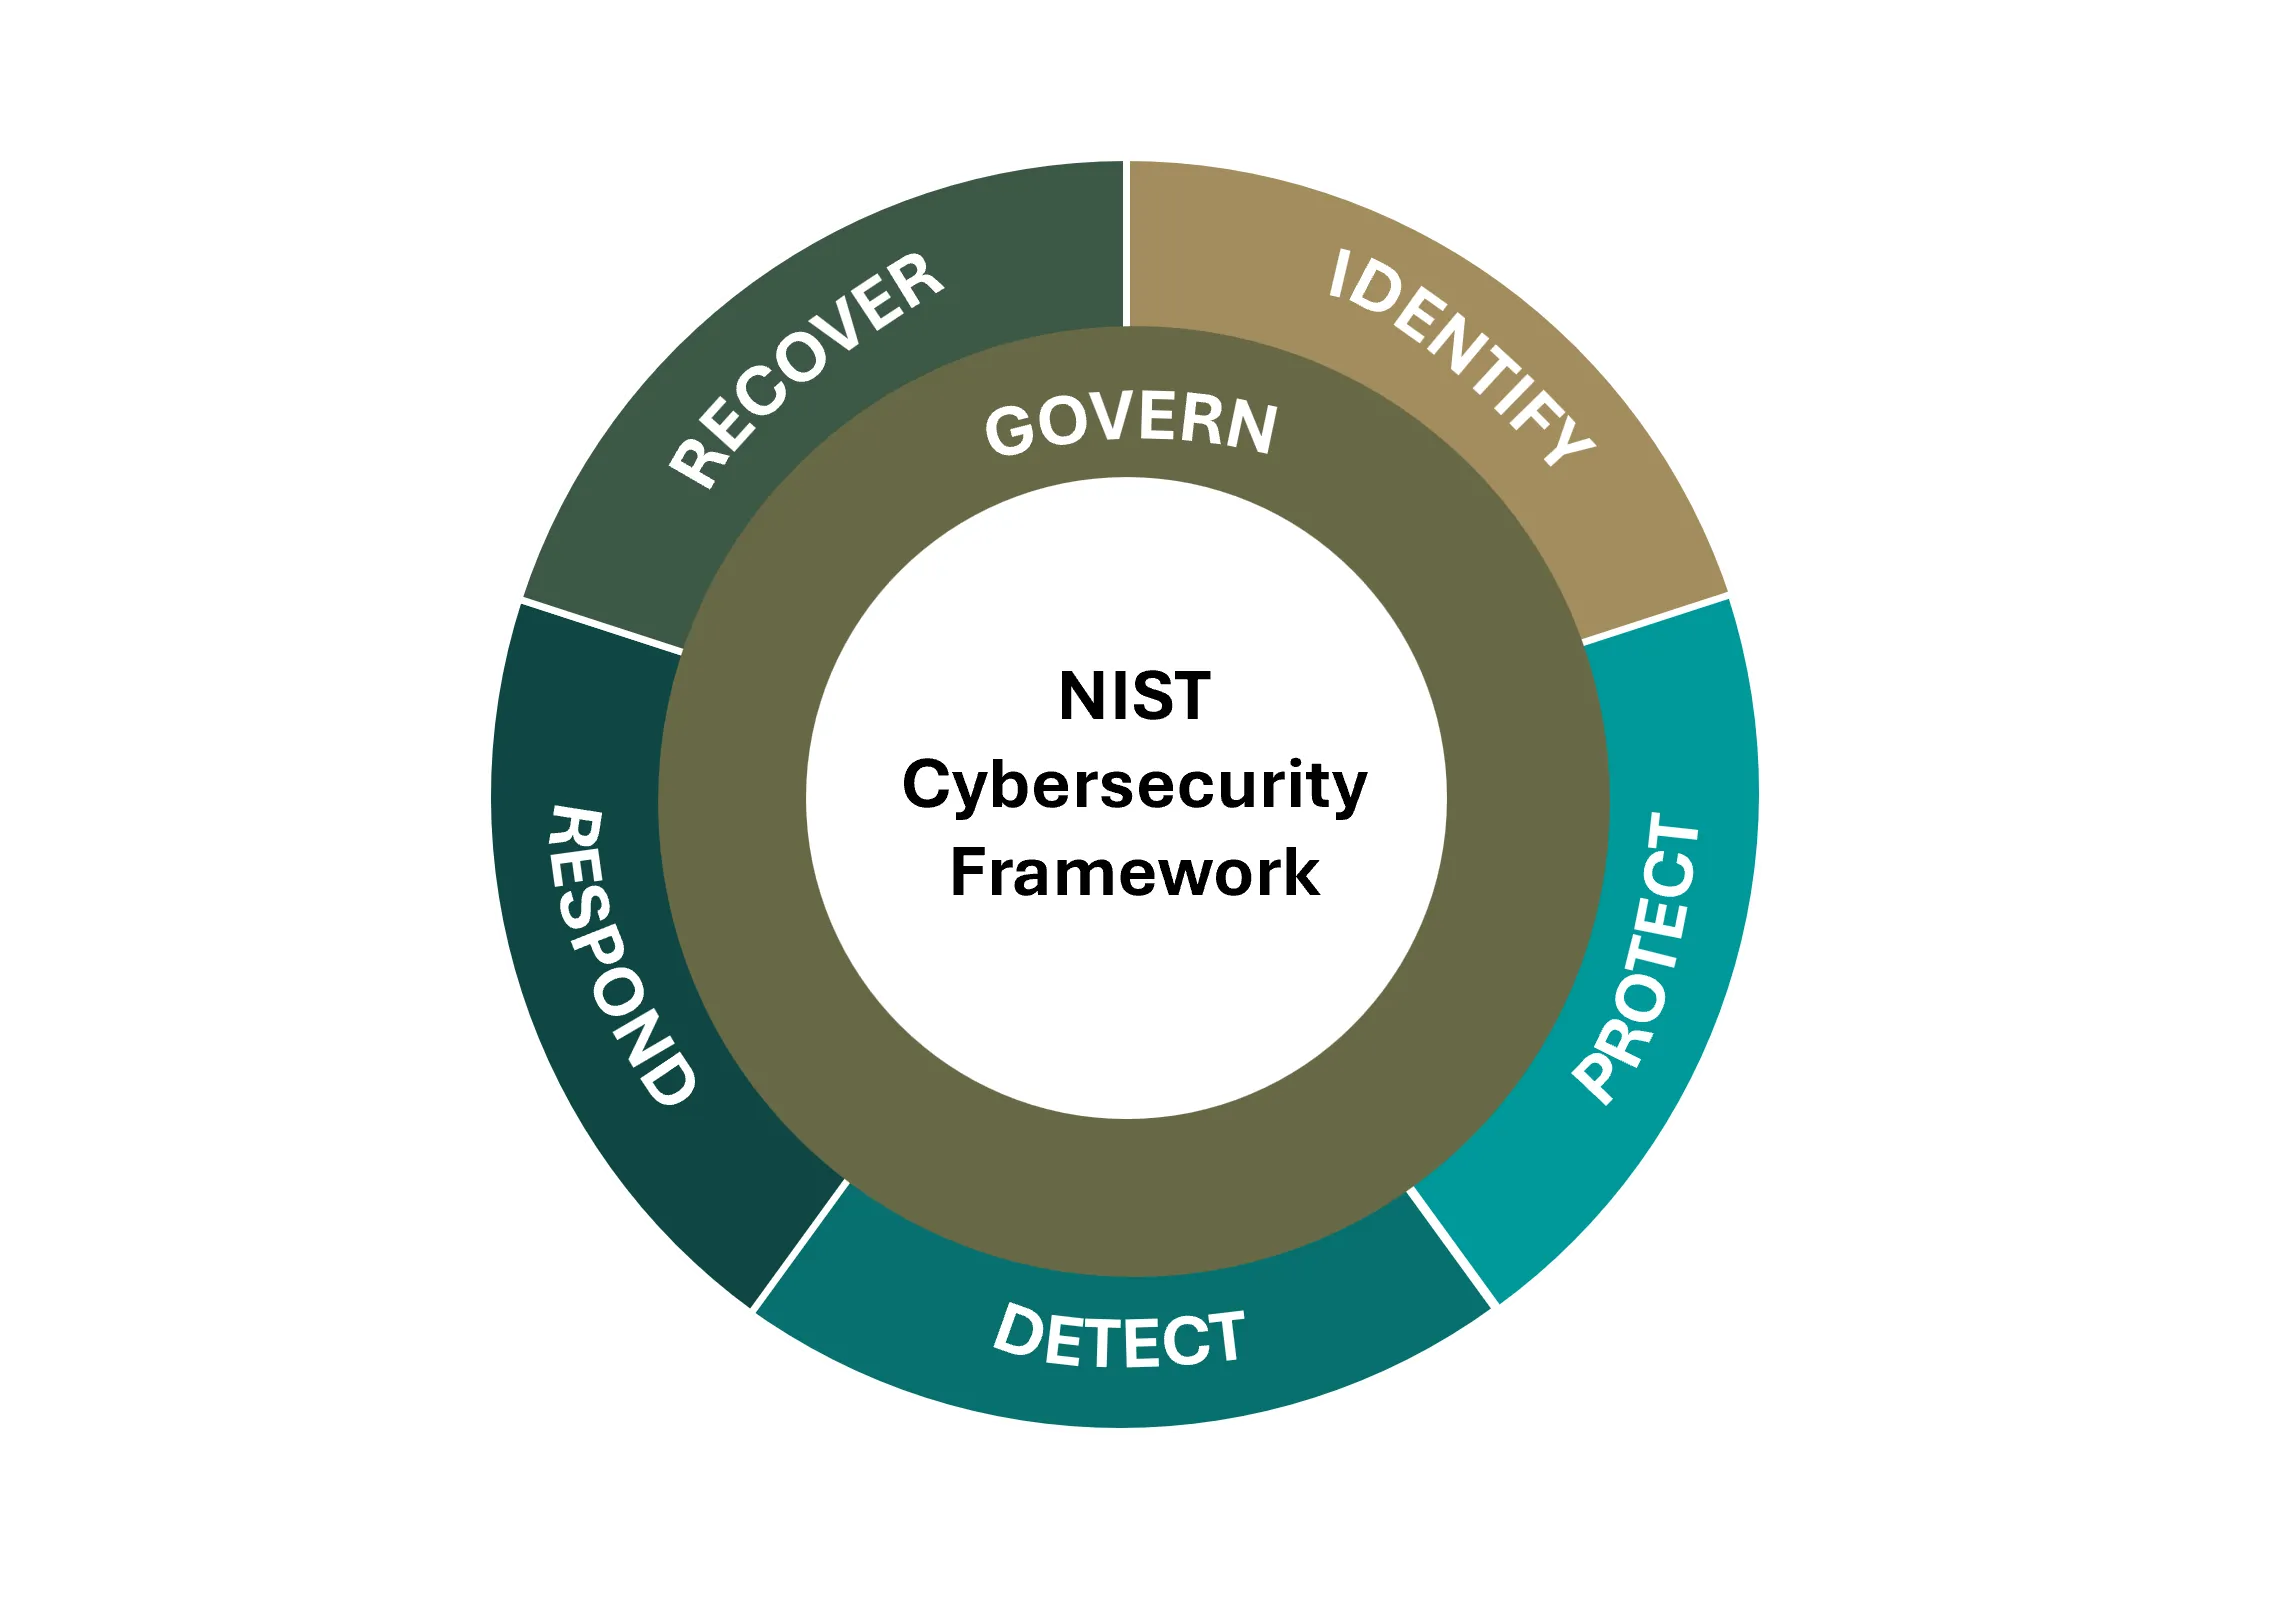
- Identificar – Mapear sistemas, processos, ativos e riscos associados
- Proteger – Implementar controlos técnicos e organizacionais (controlo de acessos, cifragem, formação)
- Detetar – Monitorizar o ambiente para identificar anomalias ou incidentes
- Responder – Definir planos de resposta rápida a falhas e eventos
- Recuperar – Assegurar a recuperação e a continuidade após uma paragem ou um ataque
Ferramentas complementares e boas práticas
- ISO/IEC 27001: centrada na segurança da informação e no controlo de fornecedores
- OWASP SAMM / ASVS: orientações práticas para aplicar segurança ao longo do ciclo de vida do software
- Testes de segurança automatizados: SAST, DAST, fuzzing e análise de vulnerabilidades
Notas finais
A gestão de risco em projetos de TI deixou de ser um “extra” reservado às equipas de segurança ou aos momentos de auditoria. É uma necessidade transversal, que deve fazer parte do planeamento, do desenvolvimento, da integração e da operação de qualquer sistema ou serviço tecnológico.
Com a adoção crescente de metodologias ágeis, pipelines de integração contínua, arquiteturas distribuídas e uso intensivo de componentes externos, o número de pontos de falha possíveis aumentou, e com ele os riscos.
Felizmente, há já muitos frameworks e boas práticas que oferecem estruturas sólidas para integrar a gestão de risco no trabalho do dia a dia. Desde normas como a ISO/IEC 27001, com uma visão sistemática da segurança da informação, até modelos como o NIST CSF, o OWASP SAMM, ou abordagens mais pragmáticas adaptadas ao mundo DevOps e DevSecOps, todas partilham o mesmo princípio: antecipar, mitigar e controlar os riscos antes que se tornem incidentes.
Investir em gestão de risco é investir na estabilidade do negócio, na confiança de quem usa os sistemas e na maturidade tecnológica da organização. E quanto mais cedo se começa, mais naturais e mais eficazes se tornam estas práticas.